



El fallo de seguridad detectado en septiembre de 2026 en varios auriculares de Skullcandy ha reabierto el debate sobre la privacidad en el audio inalámbrico. Si tus auriculares o altavoces Bluetooth se emparejan solos o emiten sonidos extraños, alguien podría estar interceptando la conexión. Vamos a explicarte cómo detectar estas intrusiones y blindar tus dispositivos paso a paso.
Lo ocurrido con esos auriculares no fue un caso aislado: fue la prueba de que el protocolo Bluetooth, en su configuración por defecto, prioriza la comodidad sobre la seguridad. Cuando un periférico de audio se queda en modo de emparejamiento o conserva credenciales de fábrica obsoletas, cualquier dispositivo dentro de su alcance puede solicitar una conexión. A continuación repasamos qué se sabe del caso de Skullcandy, qué riesgos reales supone que un desconocido tome el control de tu canal de audio y qué pasos reducen esa exposición.
Qué fue el fallo de los Skullcandy de septiembre de 2026
En septiembre de 2026 se detectó un fallo de seguridad en varios modelos de auriculares Bluetooth de Skullcandy relacionado con el proceso de emparejamiento. Fue registrado como CVE-2025-20701. El incidente, con todo, puso el foco en un problema mayor: la visibilidad constante de estos periféricos frente a conexiones externas.
Dejar un auricular en modo de emparejamiento o con configuraciones de fábrica obsoletas lo expone a conexiones no autorizadas. Si el dispositivo no exige una pulsación física prolongada o un código para vincularse por primera vez, cualquier persona en el mismo espacio físico podría solicitar una conexión con el canal de audio. Para el usuario la consecuencia es sencilla: pierde el control del dispositivo. Un intruso podría reproducir audio a volumen máximo, interrumpir las llamadas o, en escenarios más complejos, intentar acceder a perfiles de audio que permitan la escucha ambiental. El caso de Skullcandy sirve de recordatorio: el Bluetooth requiere supervisión activa, no basta con confiar en el emparejamiento inicial con el móvil.
Qué puede hacer alguien con tus auriculares Bluetooth sin permiso
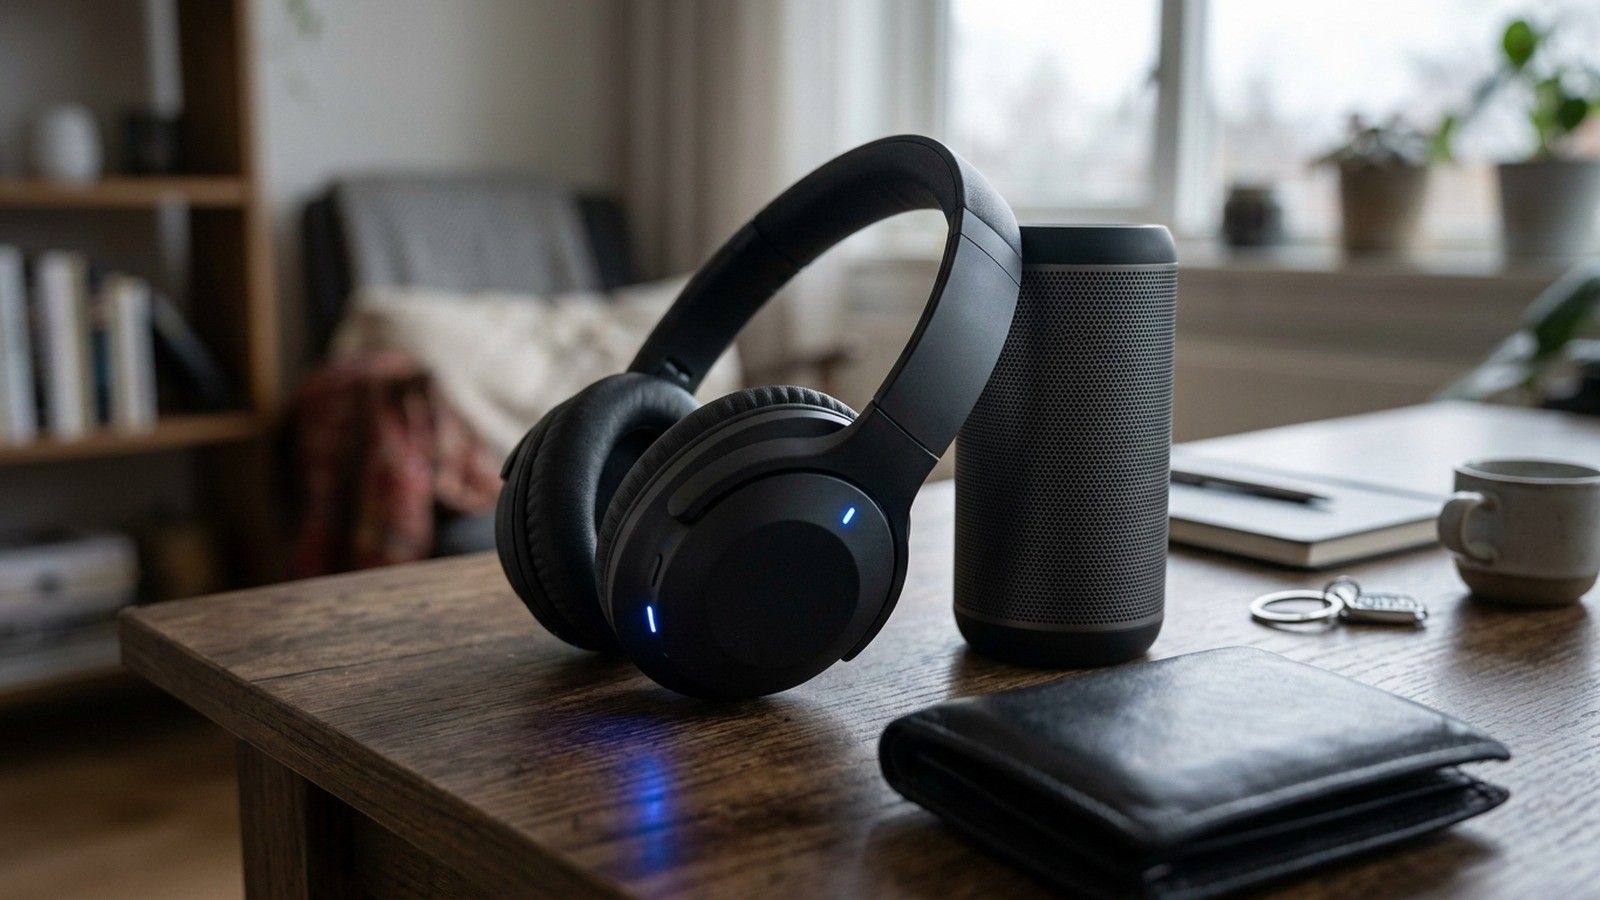
Conviene distinguir entre emparejar, conectar y dejar el dispositivo visible. Emparejar es el proceso inicial donde se guardan las credenciales de seguridad. Conectar es el uso diario. Dejar visible significa que el auricular responde a cualquier petición de emparejamiento nueva. Si tus auriculares están en modo de emparejamiento, algo que suele indicar un LED parpadeando en azul o rojo, aceptarán la conexión de cualquier teléfono, ordenador o altavoz cercano que la solicite.
La probabilidad de que esto ocurra depende de la proximidad física y del alcance de la señal, que en interiores suele cubrir una estancia completa. Los modelos más antiguos, o aquellos que no han actualizado su firmware, son los más propensos a aceptar conexiones de terceros si ya no tienen tu móvil guardado en su memoria interna. Cambiar de teléfono sin borrar la memoria del auricular deja la puerta abierta a que otro dispositivo ocupe ese hueco vacío en la lista de vinculados.
Cómo podría usar los dispositivos
El impacto de una conexión no autorizada varía según los perfiles de conexión que soporte el periférico. En el escenario más habitual, el intruso puede reproducir sonido a través de tus auriculares, interrumpir tu música o un podcast, o enviar comandos de volumen que saturen el audio. Si el objetivo es un altavoz, podría llegar a reproducir mensajes no deseados en el salón.
El riesgo es mayor si el auricular soporta perfiles avanzados de micrófono (HFP/HSP). En esos casos, un atacante podría activar el micrófono integrado para captar audio ambiental, aunque esto exigiría fallos de seguridad graves en el firmware del propio dispositivo. Lo que un intruso no puede hacer en condiciones normales es acceder a los datos del teléfono, leer mensajes o robar contraseñas: el Bluetooth de audio no tiene permisos para entrar en el almacenamiento del móvil.
Cómo saber si alguien está conectado a tus auriculares Bluetooth
Detectar una conexión intrusa no siempre es evidente, pero hay señales que la delatan. La primera es un comportamiento errático del audio: tonos de conexión que no esperabas, el volumen que cambia solo, la música que se pausa y se reanuda sin que toques el móvil. Si el auricular lleva un asistente de voz integrado, podría activarse por comandos ajenos.
También merece la pena revisar la lista de dispositivos Bluetooth del teléfono o del ordenador. Si el auricular aparece conectado a otro equipo, o si en tu lista de emparejados hay nombres de móviles o portátiles desconocidos vinculados a tus auriculares, hay una intrusión. Algunos modelos con aplicación propia envían además una notificación al móvil o cambian el color de su LED cuando se establece una conexión nueva que no reconocen. Resulta útil fijarse también en el consumo de batería: una conexión Bluetooth activa de forma permanente, aunque no la estés utilizando, acelera el gasto energético del auricular y puede ser otra pista de que algo no va bien.

Cómo bloquear emparejamientos no autorizados paso a paso
La prevención sigue siendo la mejor herramienta. El orden lógico pasa por limpiar el historial de dispositivos, salir del modo de emparejamiento y restringir la visibilidad. Nunca dejes tus auriculares en la caja o sobre la mesa con el botón de sincronización pulsado si no vas a usarlos de inmediato.