


La forma más segura de acceder a los recursos de nuestra red local desde Internet es usando una VPN (Virtual Private Network). Hoy en día hay dos protocolos muy rápidos y fáciles de utilizar que son ampliamente usados, tanto por usuarios domésticos como también por empresas. El popular protocolo WireGuard VPN y el servicio SDN de Tailscale nos permitirá conectarnos remotamente a nuestro hogar, e incluso hacer reenvío de tráfico y salir a Internet a través del servidor VPN configurado. Sin embargo, los usos que se les puede dar a estos dos protocolos es claramente diferente. En esta guía te explicamos cuándo deberías usar WireGuard y en qué casos es mejor Tailscale.
Las VPN hoy en día son más necesarias que nunca, porque los bloqueos por parte de los operadores se están intensificando, y muchas veces necesitaremos acceder de forma remota sin restricciones a nuestro hogar para hacer uso de servicios locales que previamente hemos configurado con Cloudflare Tunnels, pero que están bloqueados.
Escenarios donde debes usar WireGuard
El protocolo VPN de WireGuard es uno de los más recomendables actualmente, es un protocolo muy rápido que nos proporcionará una gran velocidad en descarga y subida, aunque el hardware sea bastante limitado. Es un protocolo que ha sido construido desde cero con las mejores tecnologías criptográficas modernas, dejando completamente de lado algoritmos de cifrado antiguos o considerados obsoletos. Gracias a la suite de cifrado usada, tendremos cifrado punto a punto, autenticación robusta y autenticidad de los datos transferidos.
Para utilizar una VPN con WireGuard, es totalmente necesario que el servidor físico donde lo instalemos (un NAS o un mini PC, por ejemplo) tenga lo siguiente:
- Una IP privada fija en la red local para el servidor donde tengamos WireGuard instalado
- El router debe tener la dirección IP pública, no es posible conectarnos al servidor VPN desde Internet si nuestro operador tiene CG-NAT.
- Debemos abrir un puerto hacia el servidor VPN con WireGuard si está en un NAS, Raspberry Pi o mini PC.
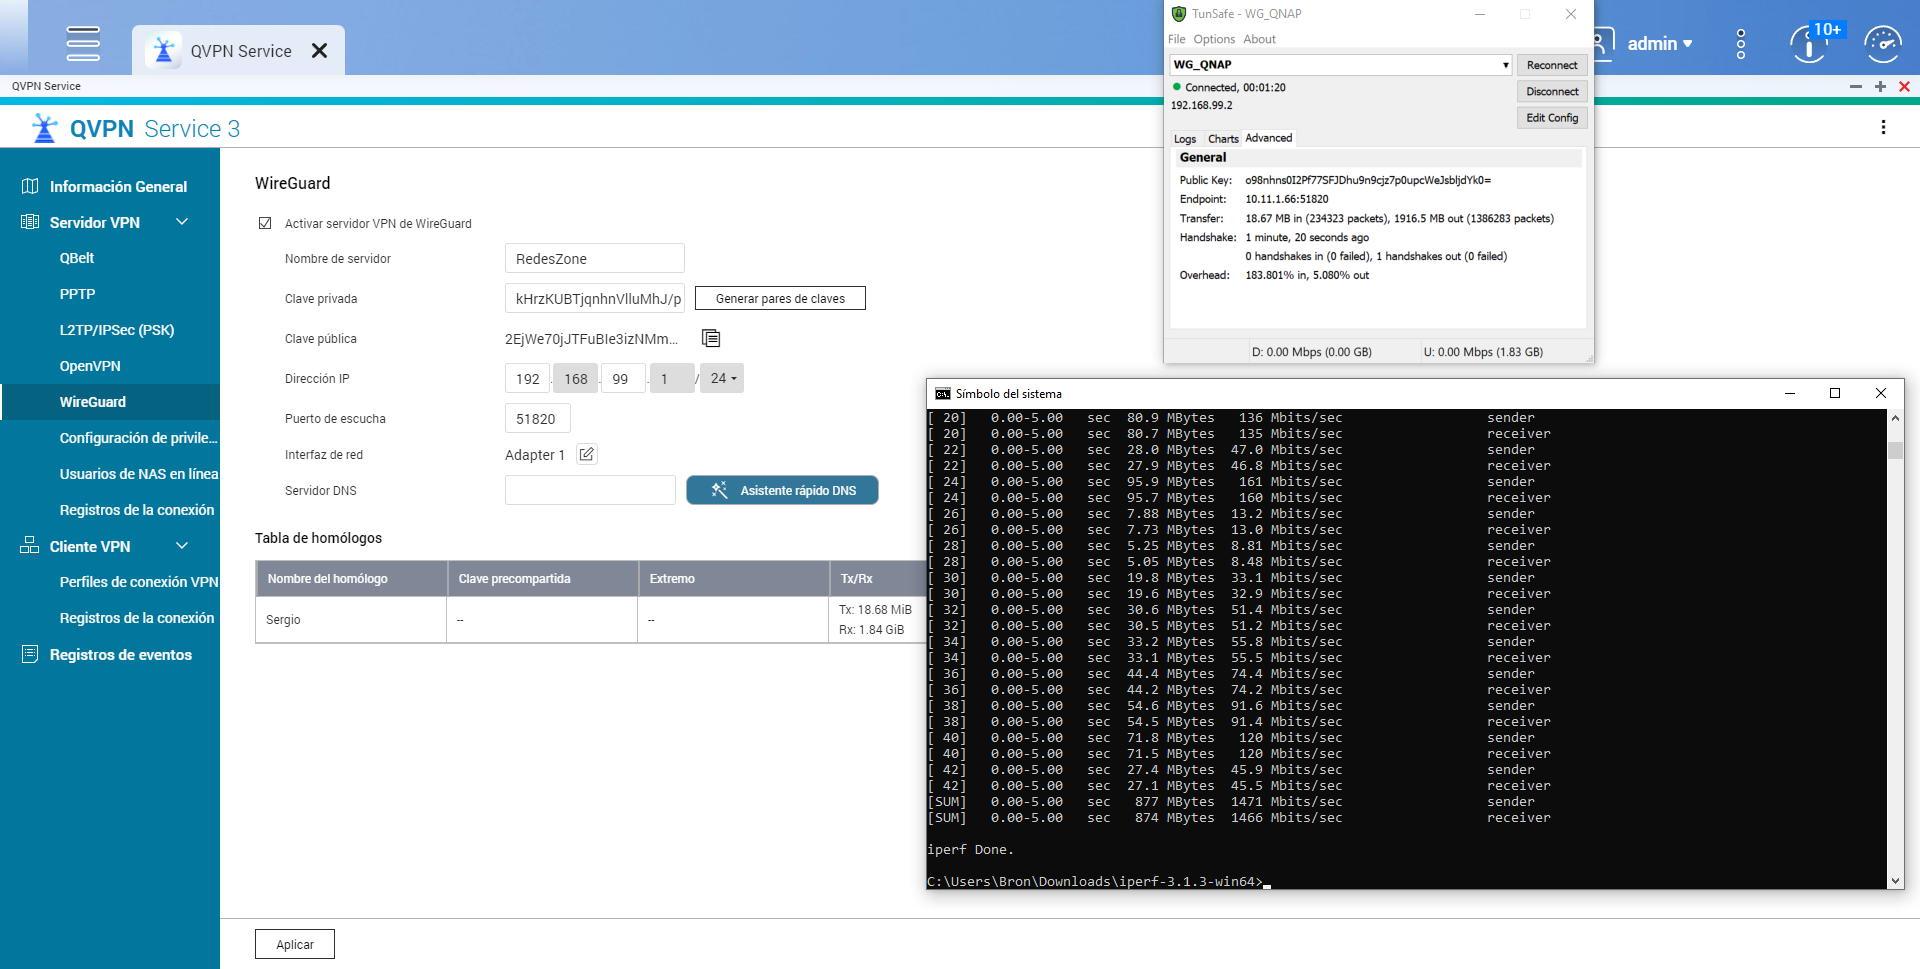
Una característica muy interesante de WireGuard es que debido a su popularidad y funcionamiento, la mayoría de fabricantes de routers domésticos como ASUS, FRITZ!, Keenetic o TP-Link entre otros muchos, e incluso routers profesionales como los de HPE Instant On, lo incorporan en sus sistemas operativos, así que tenemos el servidor VPN directamente integrado en el router. En el caso de que esté en el router, el propio sistema operativo del router se encargará de abrir el puerto correspondiente.
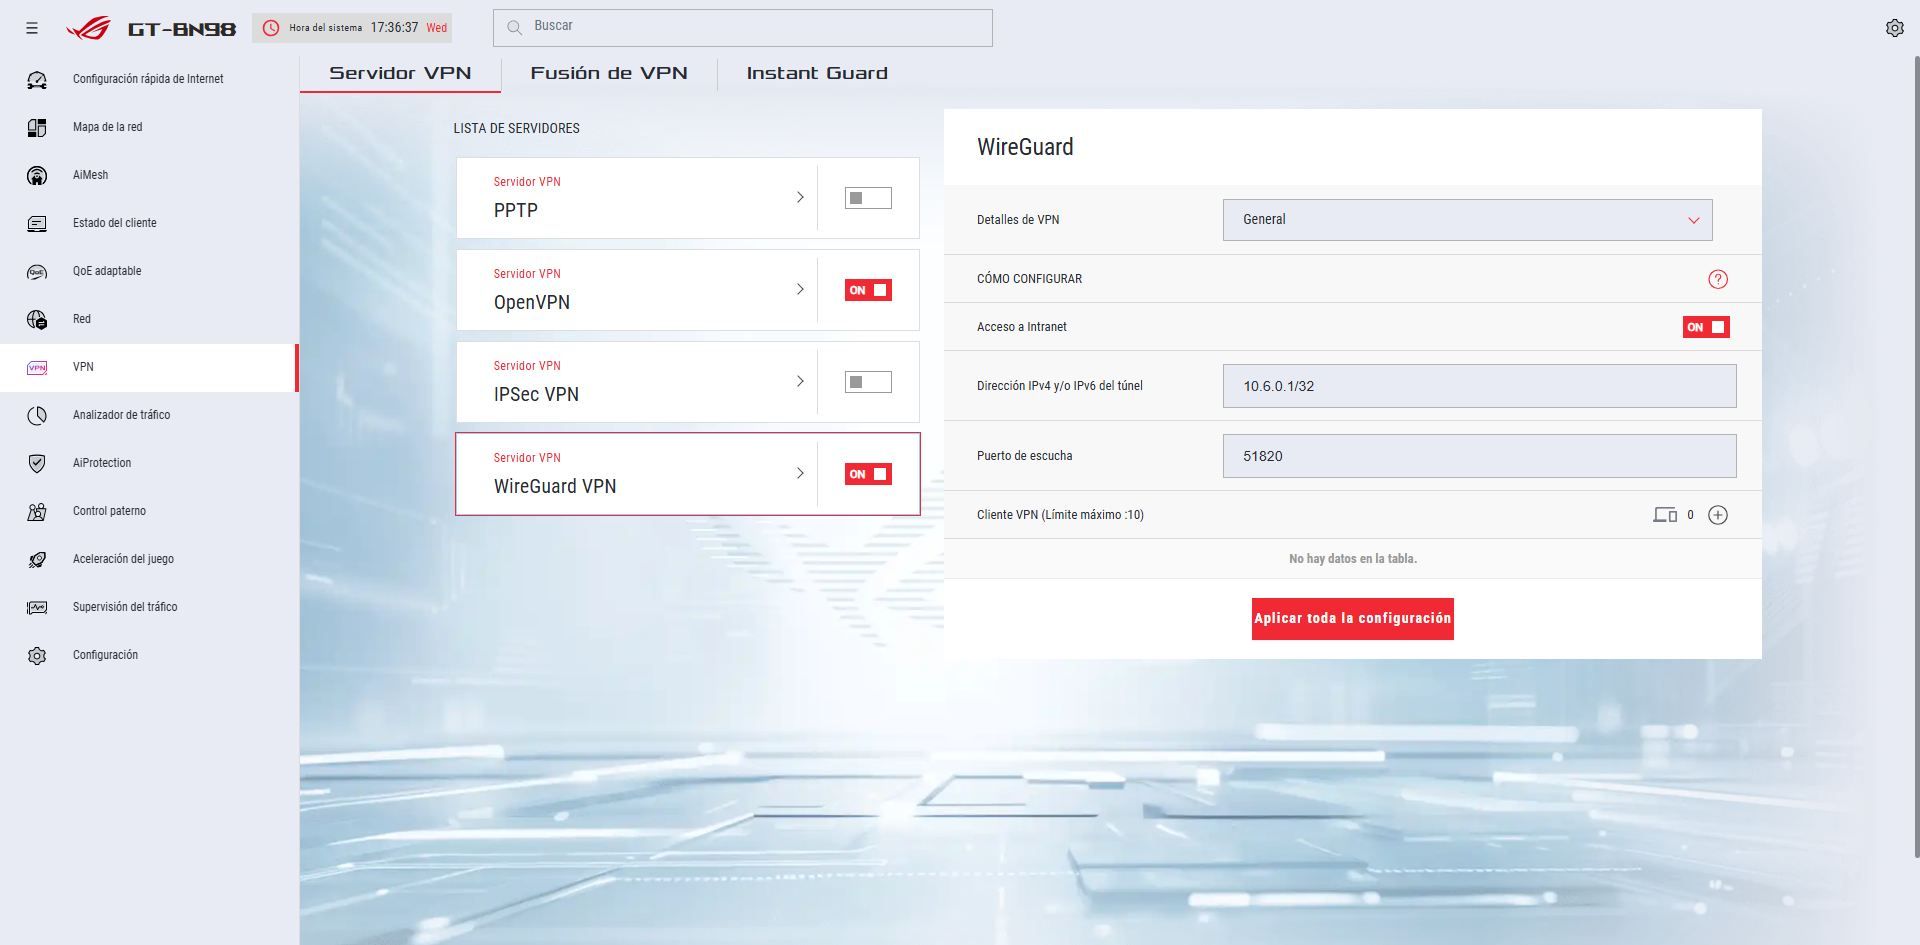
WireGuard deberías usarlo (por encima de Tailscale) en los siguientes escenarios:
- Si tienes una IP pública en tu conexión, y quieres conectarte directamente a casa sin intermediarios.
- Si quieres tener la máxima velocidad posible de descarga y subida, sin depender de terceros.
- Si quieres hacer reenvío de tráfico hacia Internet, y todo ello de forma sencilla.
- Si no quieres depender de un tercero para la infraestructura de control.
Como podéis ver, WireGuard tiene muchas ventajas, sin embargo, hay ciertos casos en los que podrías querer usar Tailscale (o ZeroTier) que es una gran alternativa
¿Cuándo merece la pena usar Tailscale?
La tecnología de Tailscale (que realmente utiliza WireGuard por debajo) es muy recomendable en ciertos escenarios, de hecho, es el favorito de muchos usuarios avanzados por encima de ZeroTier debido a sus posibilidades. Esta tecnología SDN a nivel de criptografía es tan buena como WireGuard, ya que la base está hecha con ese protocolo. Para utilizar una VPN con Tailscale, es totalmente necesario que el servidor físico donde lo instalemos (un NAS o un mini PC, por ejemplo) tenga lo siguiente:
- Un sistema operativo compatible con Tailscale donde poder instalarlo.
Esta tecnología no requiere abrir puertos, puede funcionar detrás de CG-NAT si tu operador no te proporciona una IP pública, e incluso permite reenvío del tráfico sin problemas. Al utilizar la infraestructura de Tailscale en modo cliente, no necesita tantos requisitos como WireGuard. A cambio de esto, dependeremos de dicha infraestructura para conectarnos a nuestra red local de forma remota.