


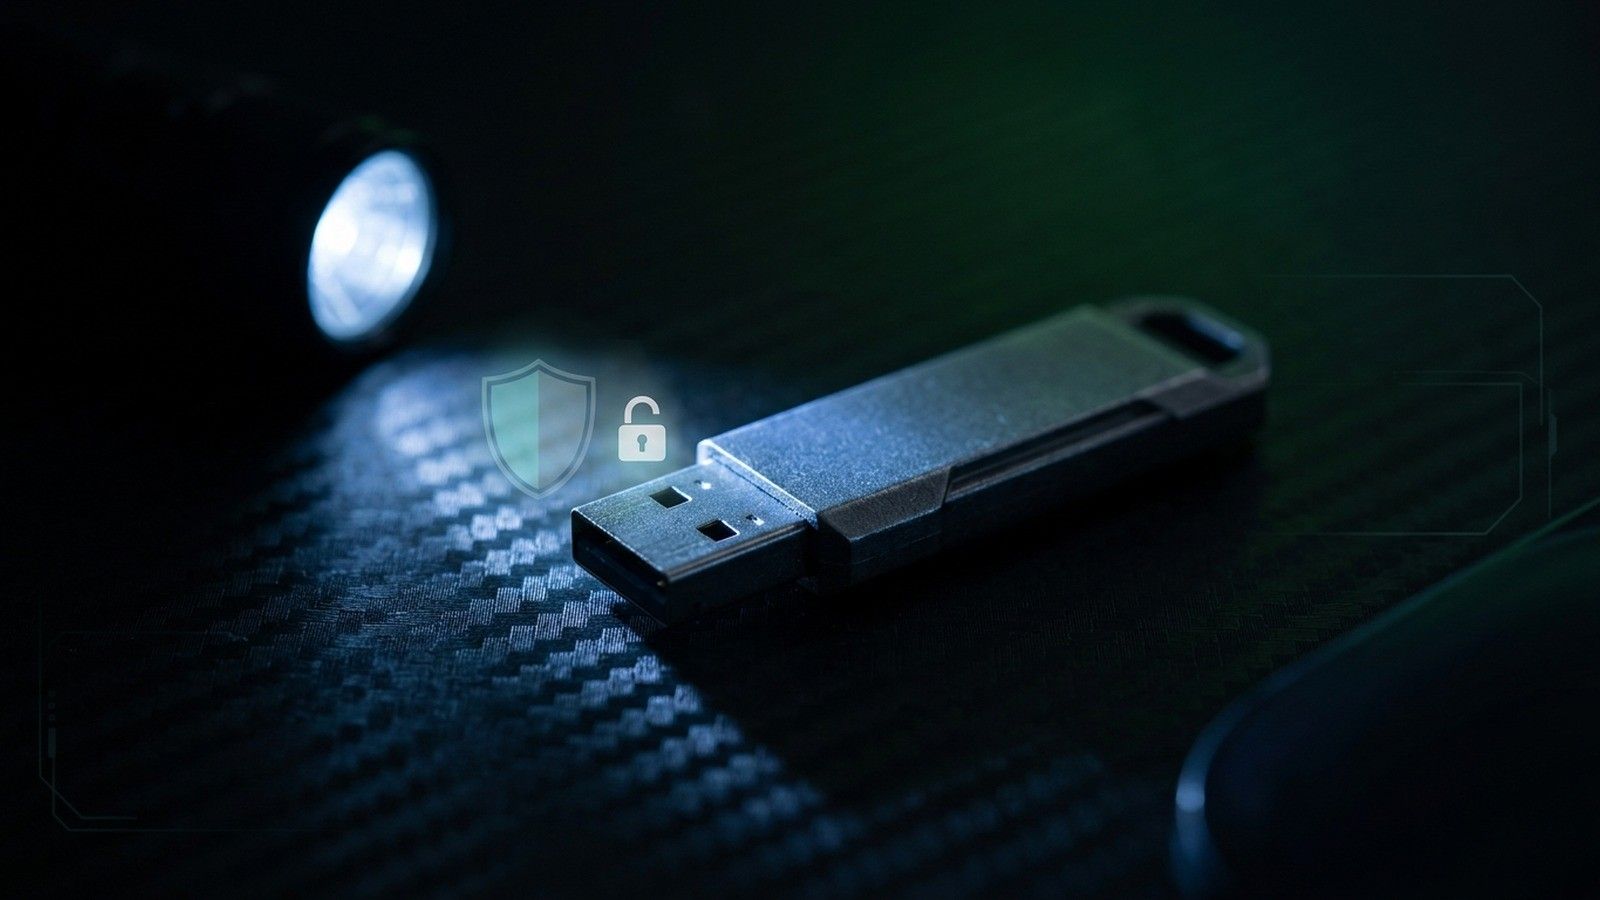
Un pendrive no tiene por qué limitarse a guardar archivos. Puedes convertirlo en un entorno de seguridad portátil, cifrado y autónomo, capaz de analizar un equipo sospechoso, borrar rastros y guardar tus contraseñas sin depender de la nube ni instalar nada en el ordenador anfitrión. Así es como se monta, con herramientas gratuitas y, en su mayoría, de código abierto.
La idea de fondo es sencilla: que el USB funcione como un espacio de trabajo que no deje huella en el ordenador que lo recibe. Incluso podrías utilizar una memoria USB antigua, que ya no uses en tu día a día, y prepararla para este objetivo.
Para qué sirve convertir un pendrive en un kit de seguridad
Un USB barato puede convertirse en tu caja de herramientas personal para diagnosticar infecciones, limpiar un equipo o hacer comprobaciones rápidas en un ordenador que no es el tuyo, algo habitual si ayudas a familiares o amigos con sus equipos. Como no instala nada en el sistema anfitrión, evita conflictos con el software existente y no deja rastro de tu paso por él. Funciona incluso en equipos compartidos o con restricciones, ya que no requiere tocar el registro de Windows ni pedir permisos de administrador.
Ninguna de las piezas que lo forman depende de una suscripción o de un servicio externo: todo corre en local desde el propio pendrive. Lo que buscamos con esto es independencia, no solo protección: cifrado, detección y borrado combinados en un único flujo de bolsillo. En RedesZone insistimos a menudo en la conveniencia de cifrar cualquier unidad extraíble, y este montaje lleva esa idea a la práctica sin gastar nada.
Qué herramientas componen este kit de seguridad portátil
Cinco aplicaciones forman este kit: todas son gratuitas, aunque no todas de código abierto, y cada una resuelve un problema distinto, desde el cifrado hasta el borrado seguro de rastros.