


Hotmart, una popular plataforma de cursos online, ha enviado un correo a parte de sus usuarios para notificarles un incidente de seguridad detectado el 12 de octubre de 2026. La plataforma reconoce un acceso no autorizado a sus sistemas que afectó a determinados datos personales, aunque descarta movimientos indebidos de fondos. Vamos a explicarte qué información se ha visto comprometida y qué pasos conviene seguir si te ha llegado este aviso.
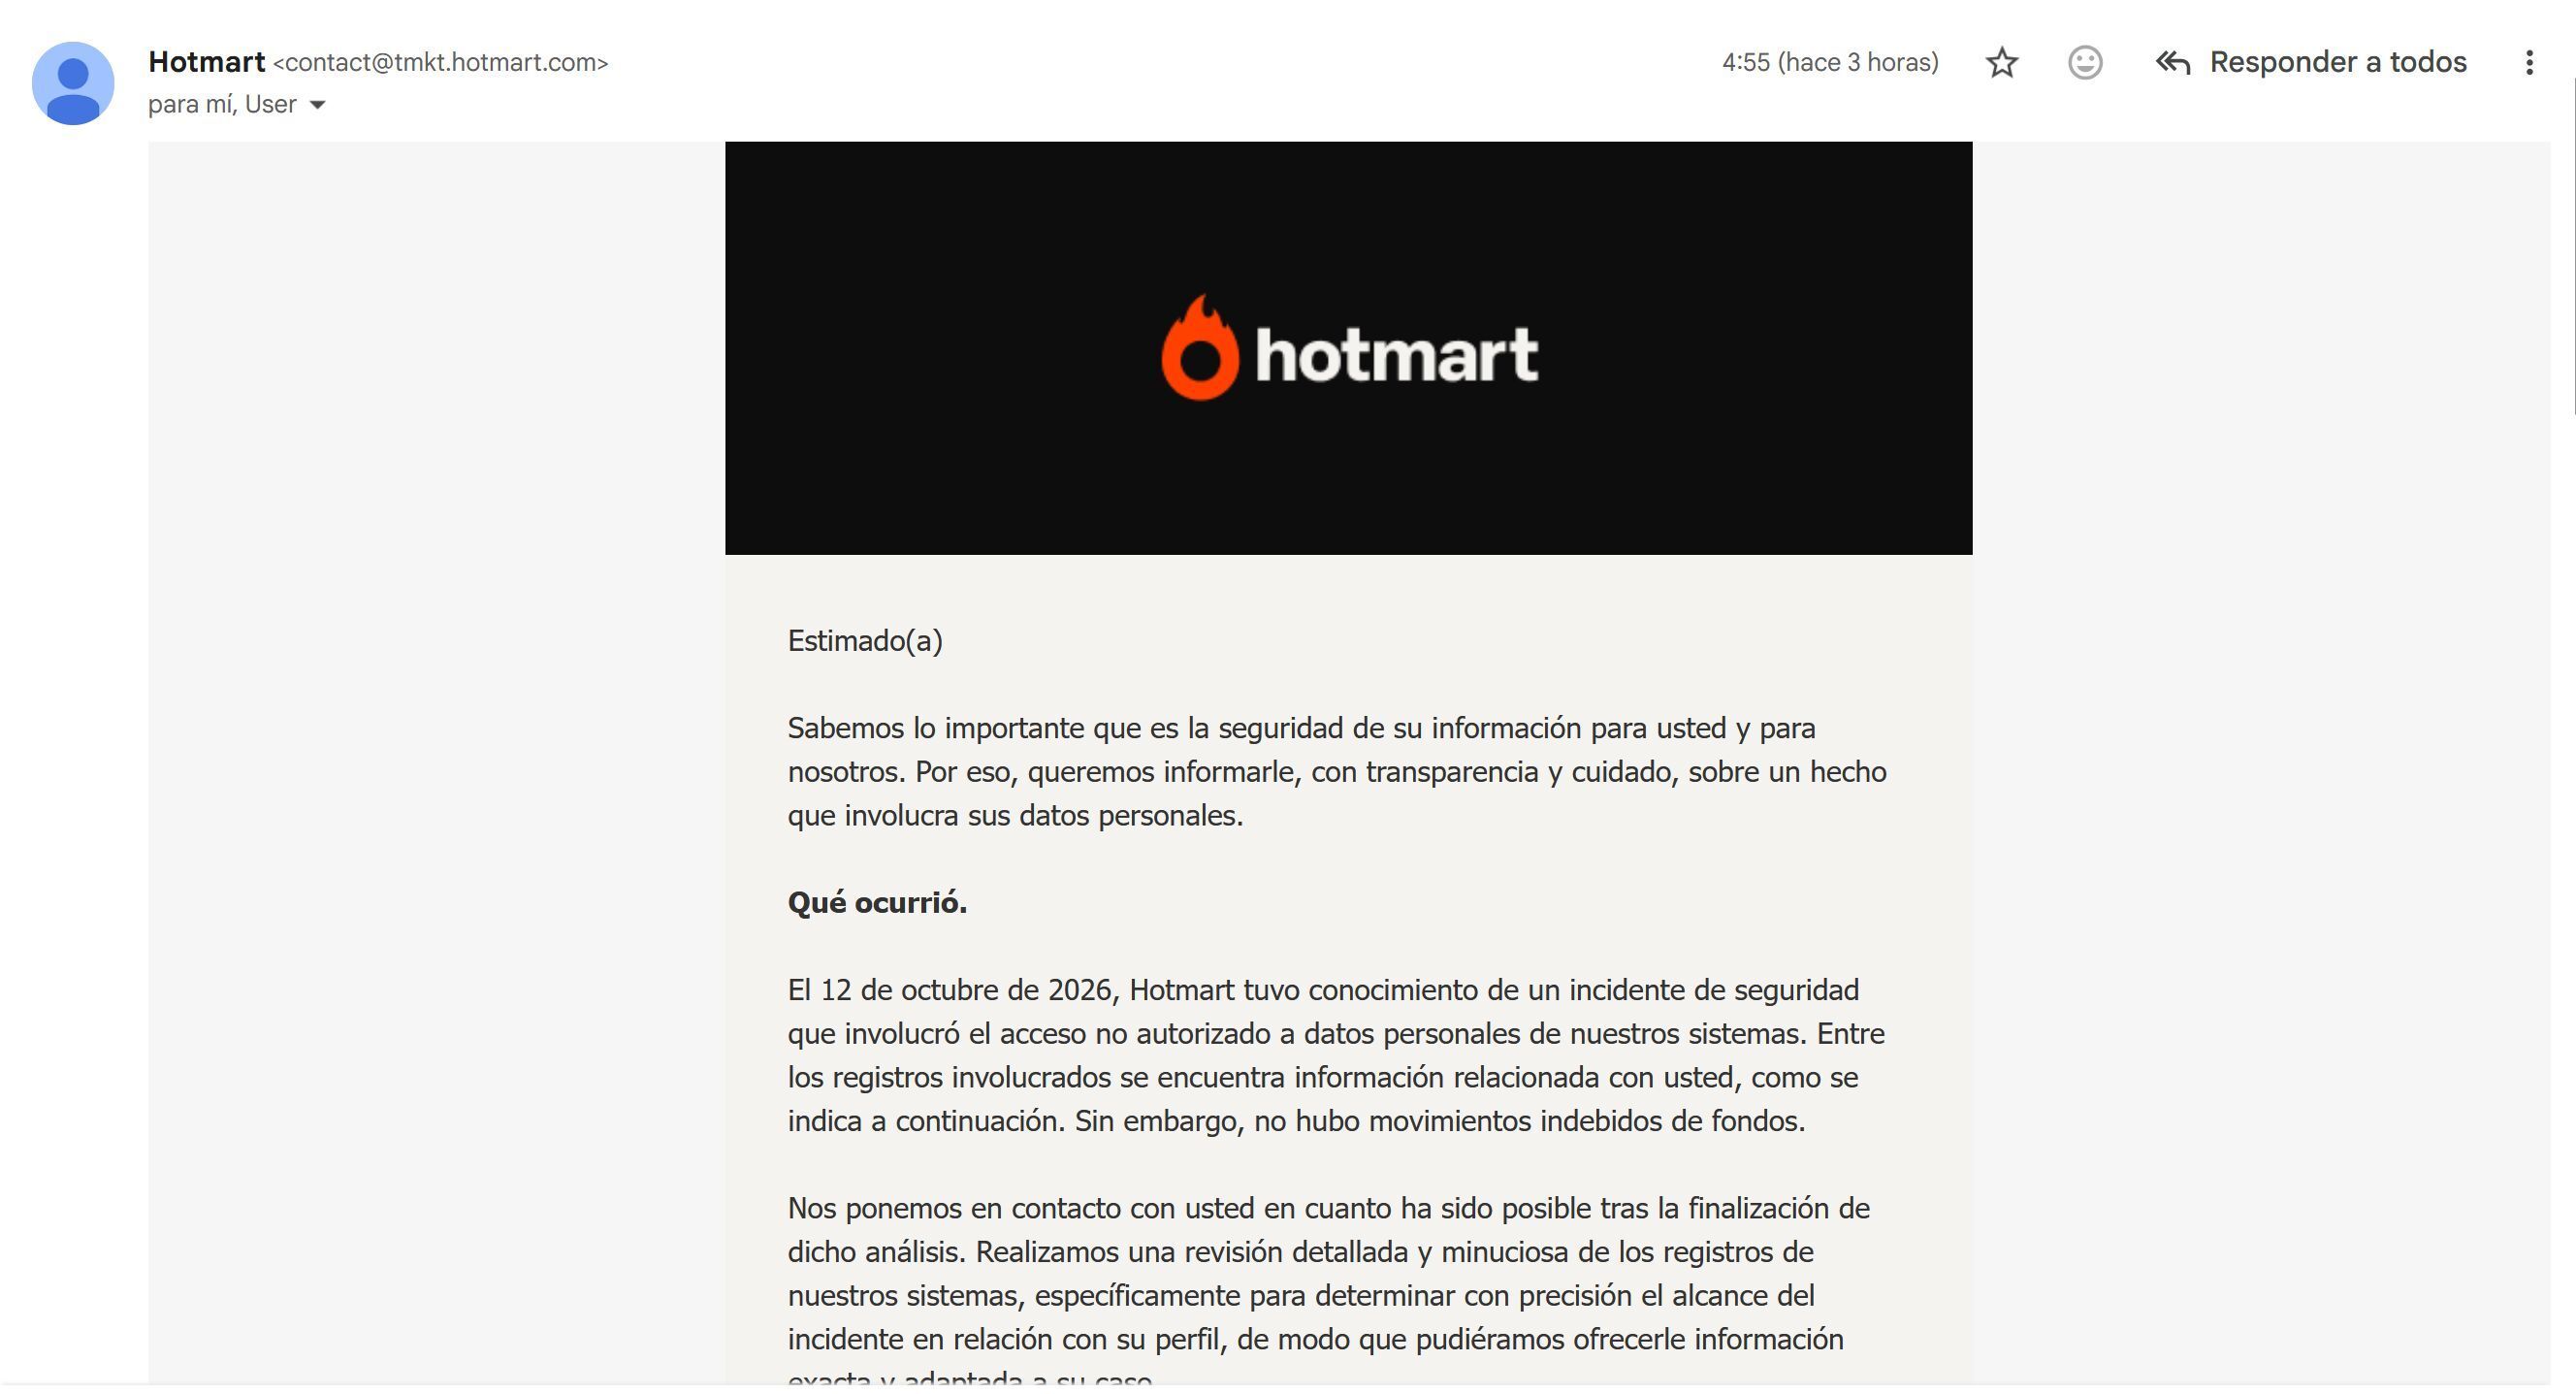
La compañía tuvo conocimiento del problema ese mismo 12 de octubre y, tras revisar los registros de sus sistemas, empezó a contactar con los afectados para precisar qué datos concretos aparecen en cada perfil. El correo, firmado por Hotmart B.V., señala que «entre los registros involucrados se encuentra información relacionada con usted» y que la revisión se realizó «para determinar con precisión el alcance del incidente en relación con su perfil». La empresa no detalla el vector de entrada ni la identidad del tercero que accedió a los sistemas, y la lista de datos afectados varía de un usuario a otro según el resultado de ese análisis individual.
Qué datos personales ha confirmado Hotmart que se vieron afectados
En el caso descrito en el aviso, los datos confirmados son el nombre, el correo electrónico y el dispositivo, este último señalado en el texto como parte de una medida de seguridad. La empresa aclara que no hubo movimientos indebidos de fondos, lo que descarta un robo económico directo a partir de este incidente concreto.
El correo no precisa cuántas cuentas se han visto afectadas en total ni qué tipo de datos financieros podrían estar en juego en otros perfiles, ya que advierte de forma genérica sobre el riesgo de que coincidan datos financieros o de identificación con información de contacto. Para un atacante, conocer el nombre y el correo de un usuario ya es munición suficiente para preparar un fraude dirigido, aunque entre la información confirmada en este caso no figuran contraseñas ni datos bancarios. Tampoco se aclara si estos datos han llegado a circular fuera de los sistemas de la compañía, un extremo que el aviso no menciona.
Os dejamos una captura del correo electrónico que hemos recibido:
Qué riesgos implica esta filtración para los usuarios
La compañía advierte de que el uso indebido de datos financieros o de identificación, combinado con la información de contacto, puede facilitar fraudes y estafas más sofisticadas. El propio aviso de Hotmart enumera qué podría hacer alguien con el nombre y el correo filtrados:
- Hacerse pasar por la empresa.
- Suplantar a un banco.
- Simular ser otra organización.
- Enviar solicitudes de actualización de datos con apariencia legítima.
- Ofrecer créditos o beneficios falsos.
- Pedir pagos o información adicional.
- Abrir cuentas y firmar contratos a nombre del usuario sin su permiso.
Hotmart matiza que estos riesgos son posibilidades y no implican que ya se hayan materializado a raíz de este incidente: «Los riesgos mencionados son posibilidades y no significan que estas situaciones ya se hayan producido como consecuencia de este incidente», señala el correo. La combinación de nombre y correo basta para que un atacante construya un mensaje convincente, sobre todo si menciona el propio incidente para dar credibilidad a su petición.