


Dos vulnerabilidades críticas y, por el momento, sin parchear, afectan a PHP y ponen en peligro los sitios web. Este problema se conoce como PHP2Shell. El equipo de seguridad de PHP ha asignado, con fecha de 20 de octubre, a ambos fallos una puntuación de 9.2 sobre 10 en la escala CVSS 4.0, lo que nos muestra la magnitud. No ha ofrecido detalles técnicos, algo habitual hasta que la mayoría haya corregido el problema.
Fallos importantes en PHP
Hay que mencionar que PHP es un lenguaje de programación muy utilizado en aplicaciones web, para procesar formularios, gestionar sesiones o consultar bases de datos. Al ser algo tan utilizado, fallos de este tipo pueden tener una gran repercusión. No se trata de una vulnerabilidad que afecte a un único plugin o sitio web específico.
En caso de que un atacante explotara estos fallos, podría llegar a ejecutar código de forma remota en un servidor. Tendría la capacidad de acceder a información disponible para la cuenta del servicio, modificar archivos o crear una puerta trasera, robar credenciales y llegar a usar ese servidor comprometido para intentar atacar a otros sistemas.
Estos fallos, según circula por diferentes medios, han sido registrados como CVE-2026-109618 y CVE-2026-109619, aunque no hay información oficial por parte de PHP al respecto. La filtración tuvo lugar con fecha de 20 de octubre y, posteriormente, apareció la publicación oficial de PHP al respecto.
Puedes ver la publicación de PHP en la siguiente captura de pantalla que te dejamos:
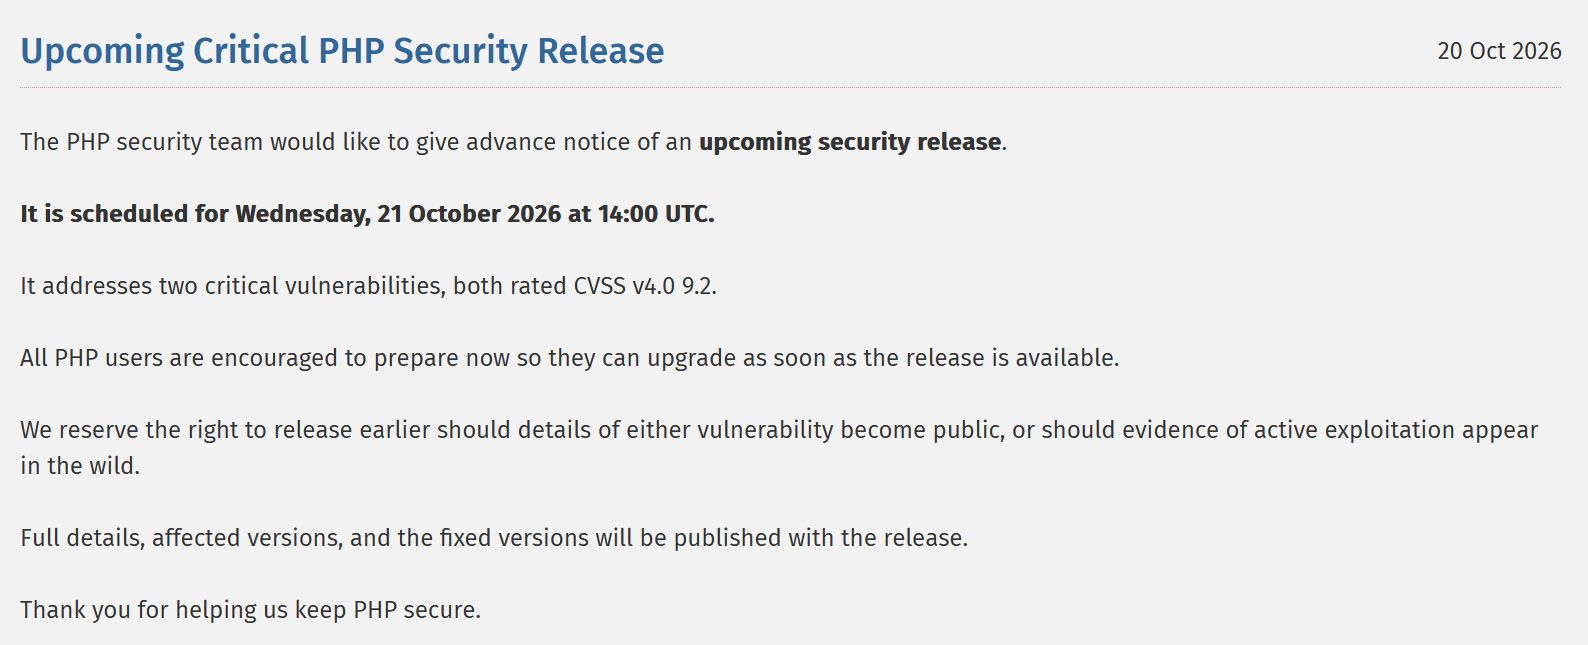
Tampoco hay información oficial, por el momento, sobre qué versiones exactamente están afectadas y cuáles recibirán actualizaciones. Sin embargo, podrían estar afectadas todas las versiones desde PHP 5. Los parches llegarían a las ramas con soporte, que es de PHP 8.2 en adelante.
Actualizaciones inmediatas
Al tiempo de escribir este artículo no hay parches disponibles, pero desde PHP informan de que saldrán hoy 21 de octubre a las 14:00h UTC, esto es, a las 16:00 hora de España peninsular. A partir de ese momento, las vulnerabilidades denominadas por los investigadores de seguridad como PHP2Shell tendrán parches disponibles.
Desde PHP se remiten a la información que van a dar una vez estén disponibles estos parches. No informan de si estas vulnerabilidades se están explotando actualmente o no. Todo eso, previsiblemente, aparecerá una vez estén disponibles los parches para los usuarios.
Todo esto supone un problema para los administradores, ya que no ha habido una divulgación coordinada, sino que se ha filtrado que existe un problema, cuando aún no hay una solución disponible. Aunque la ventana de tiempo es pequeña, de apenas unas horas, existe riesgo.